Stoppe Bedrohungen, bevor sie dich treffen
Ransomware, Phishing, verlorene Laptops – deeploi erkennt Angriffe in Echtzeit und schützt jedes Gerät automatisch, ohne dass du Security-Experte sein musst.


Über 200+ Unternehmen vertrauen bereits auf deeploi –
von innovativen Start-ups bis hin zu lang etablierten Unternehmen


Schütze dein Unternehmen – ohne Security-Expert:in zu sein
Mit deeploi setzt du IT Sicherheitsrichtlinien um, schützt Geräte und Daten automatisch –
ohne komplizierte Sicherheitsprozesse.
Sicherheitsrichtlinien durchsetzen
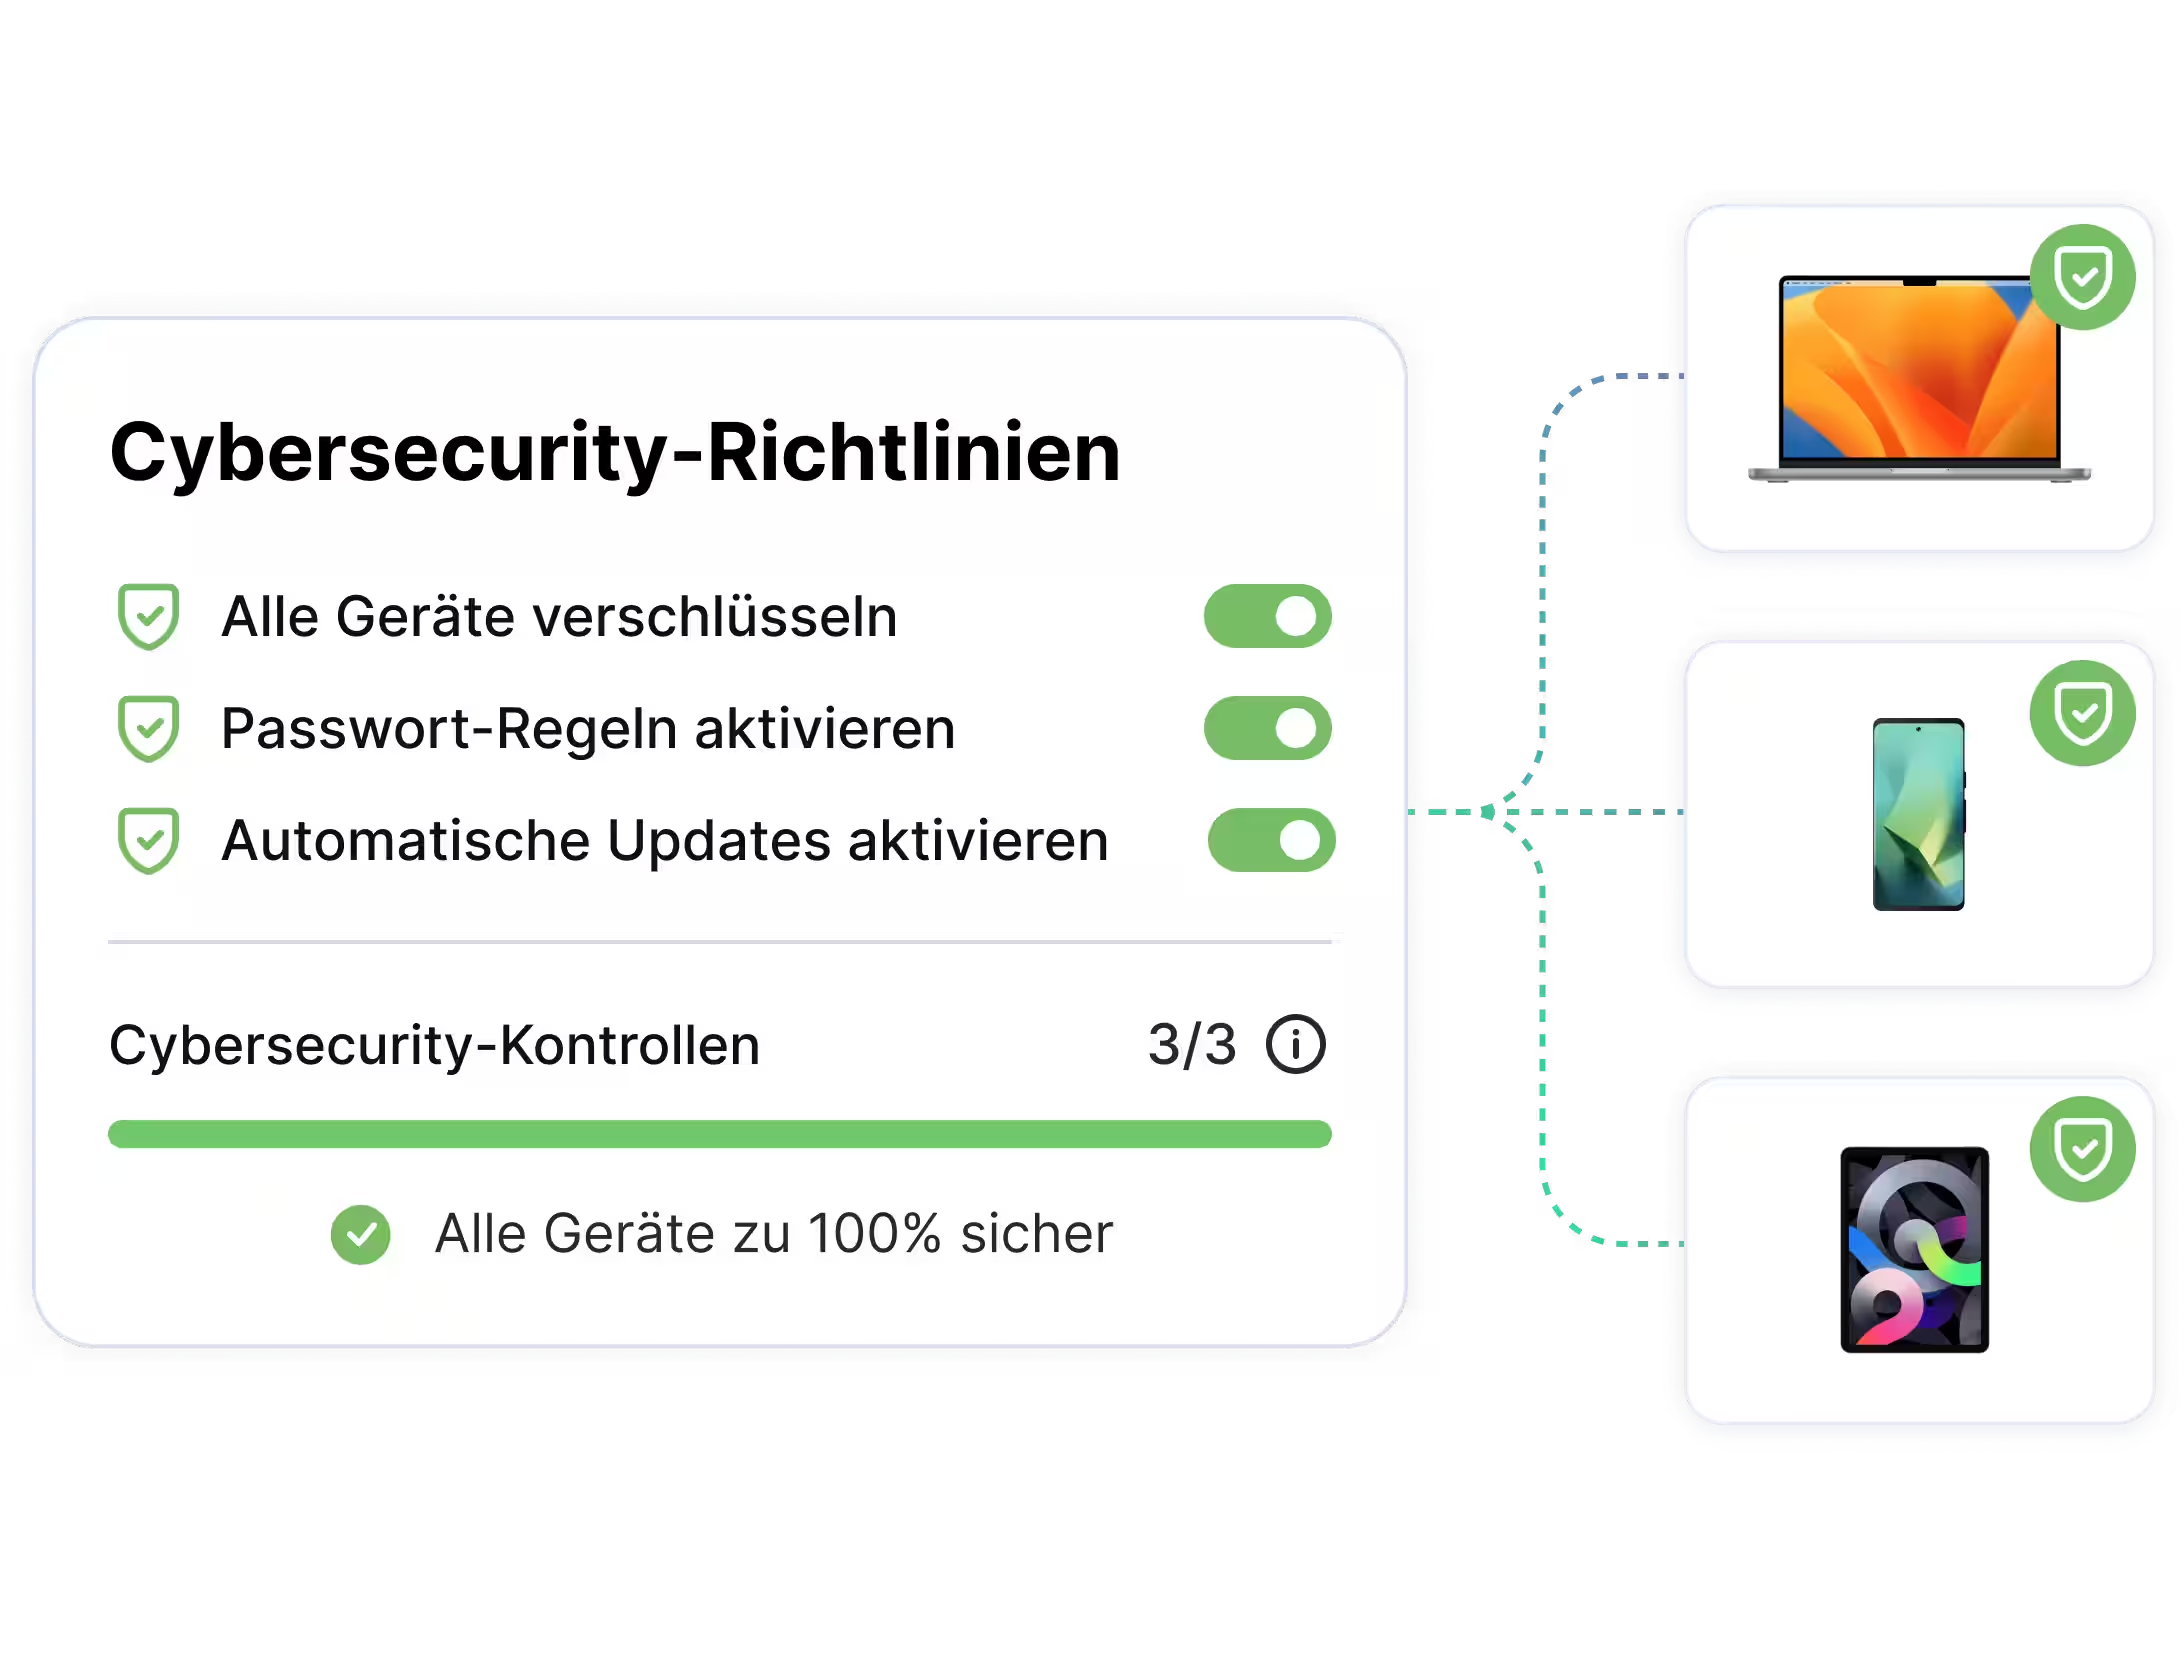
Wir helfen dir, die richtigen Sicherheitseinstellungen auf allen Geräten anzuwenden und zu verwalten.


Geräte aus der Ferne sperren oder löschen
Laptop verloren? Kein Problem. Sperre oder lösche Geräte aus der Ferne, um sensible Unternehmensdaten zu schützen.
Passwortrichtlinien, immer aktiv
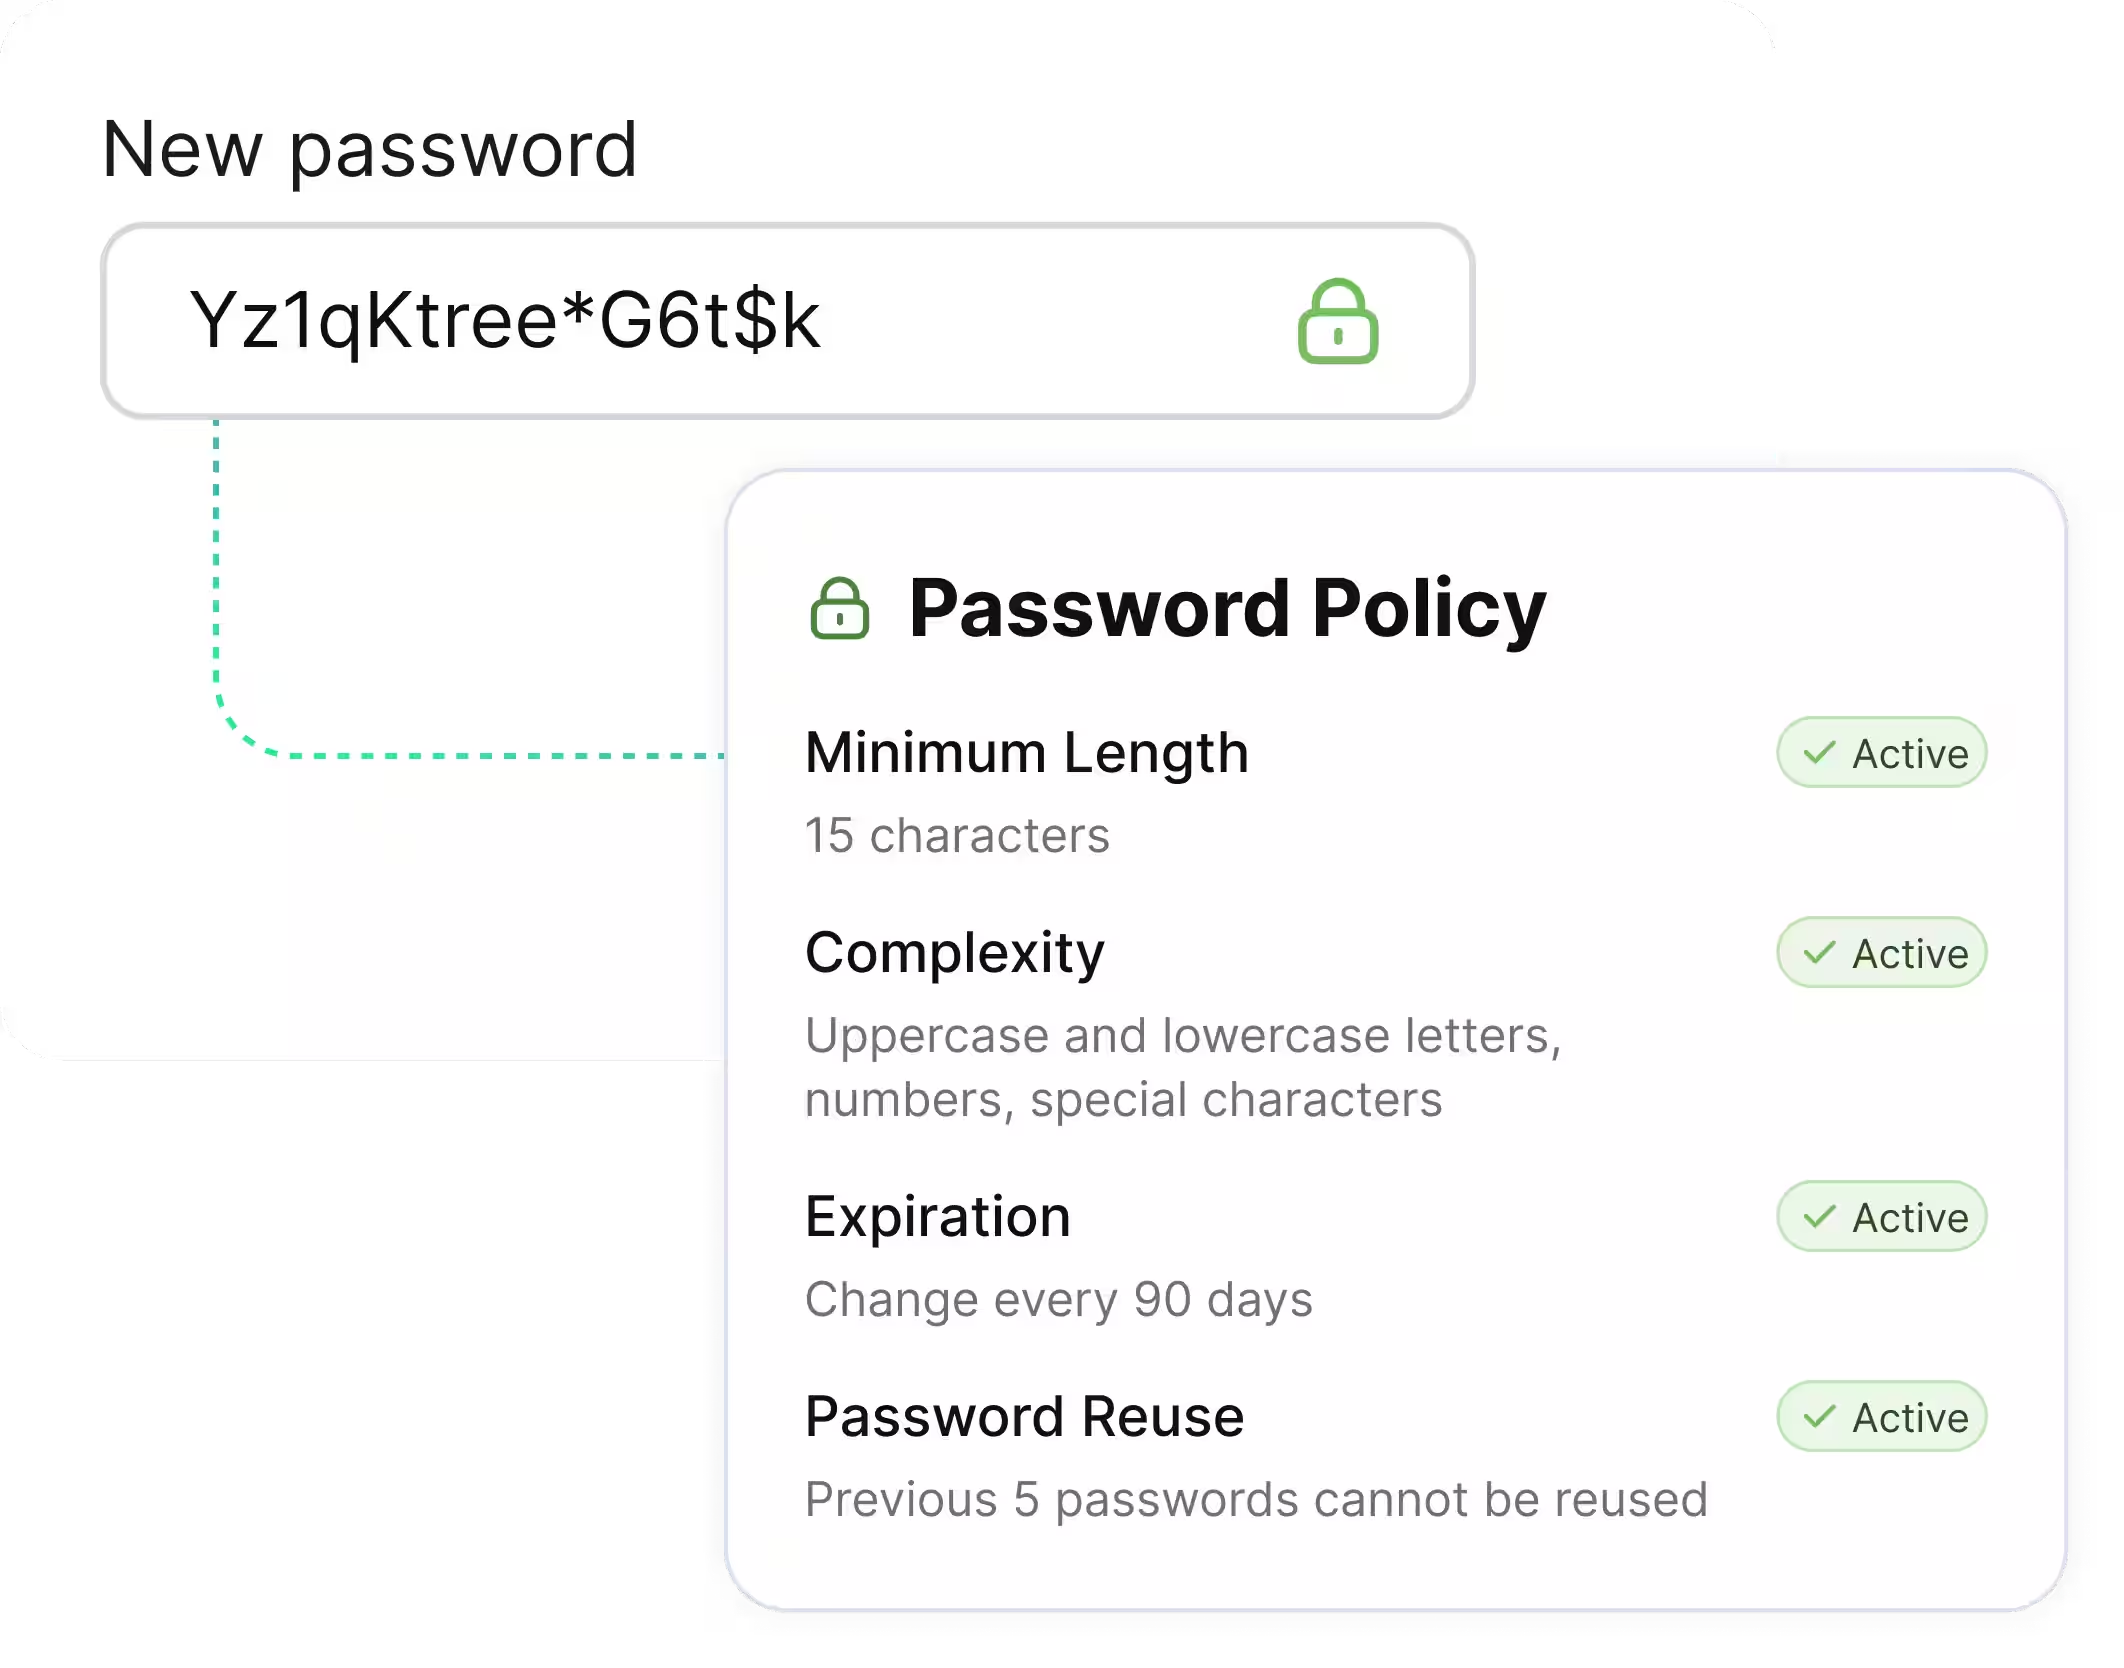
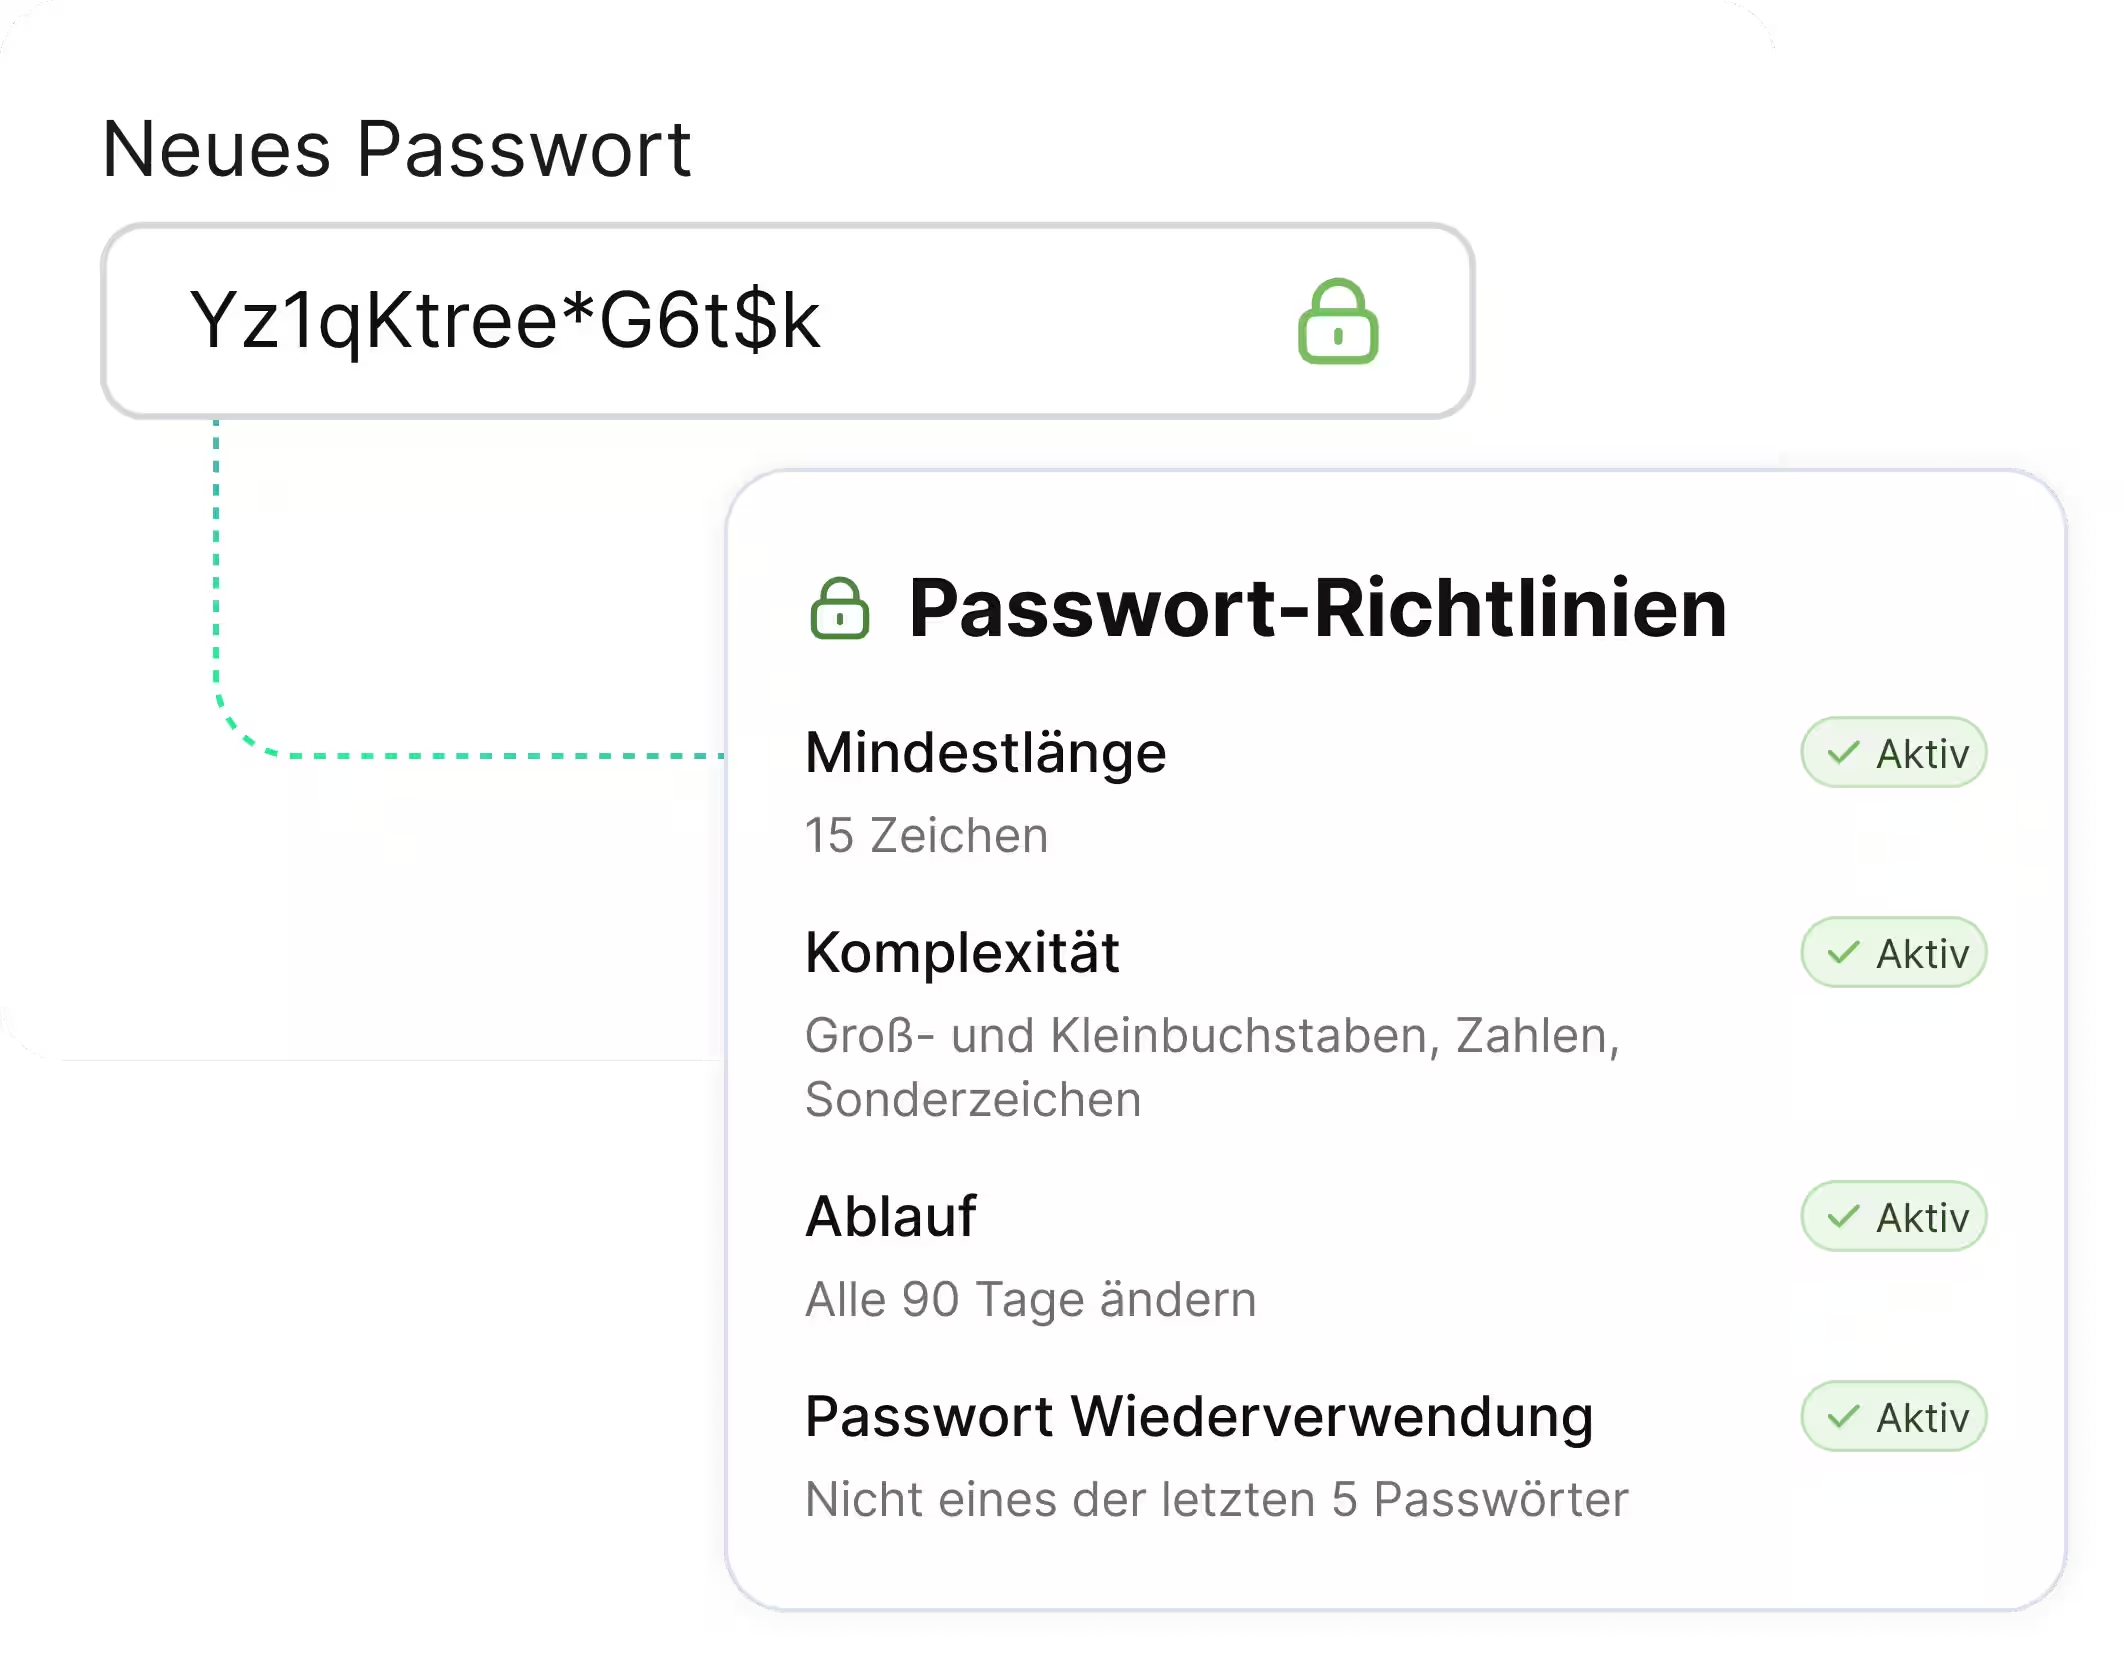
Von Länge bis Komplexität – du definierst den Standard, wir sorgen dafür, dass dein Team ihn einhält.


Automatische Sicherheitsupdates
Alle Geräte erhalten aktuelle Patches und Schutzmaßnahmen, ohne dass Nutzer:innen aktiv werden müssen.
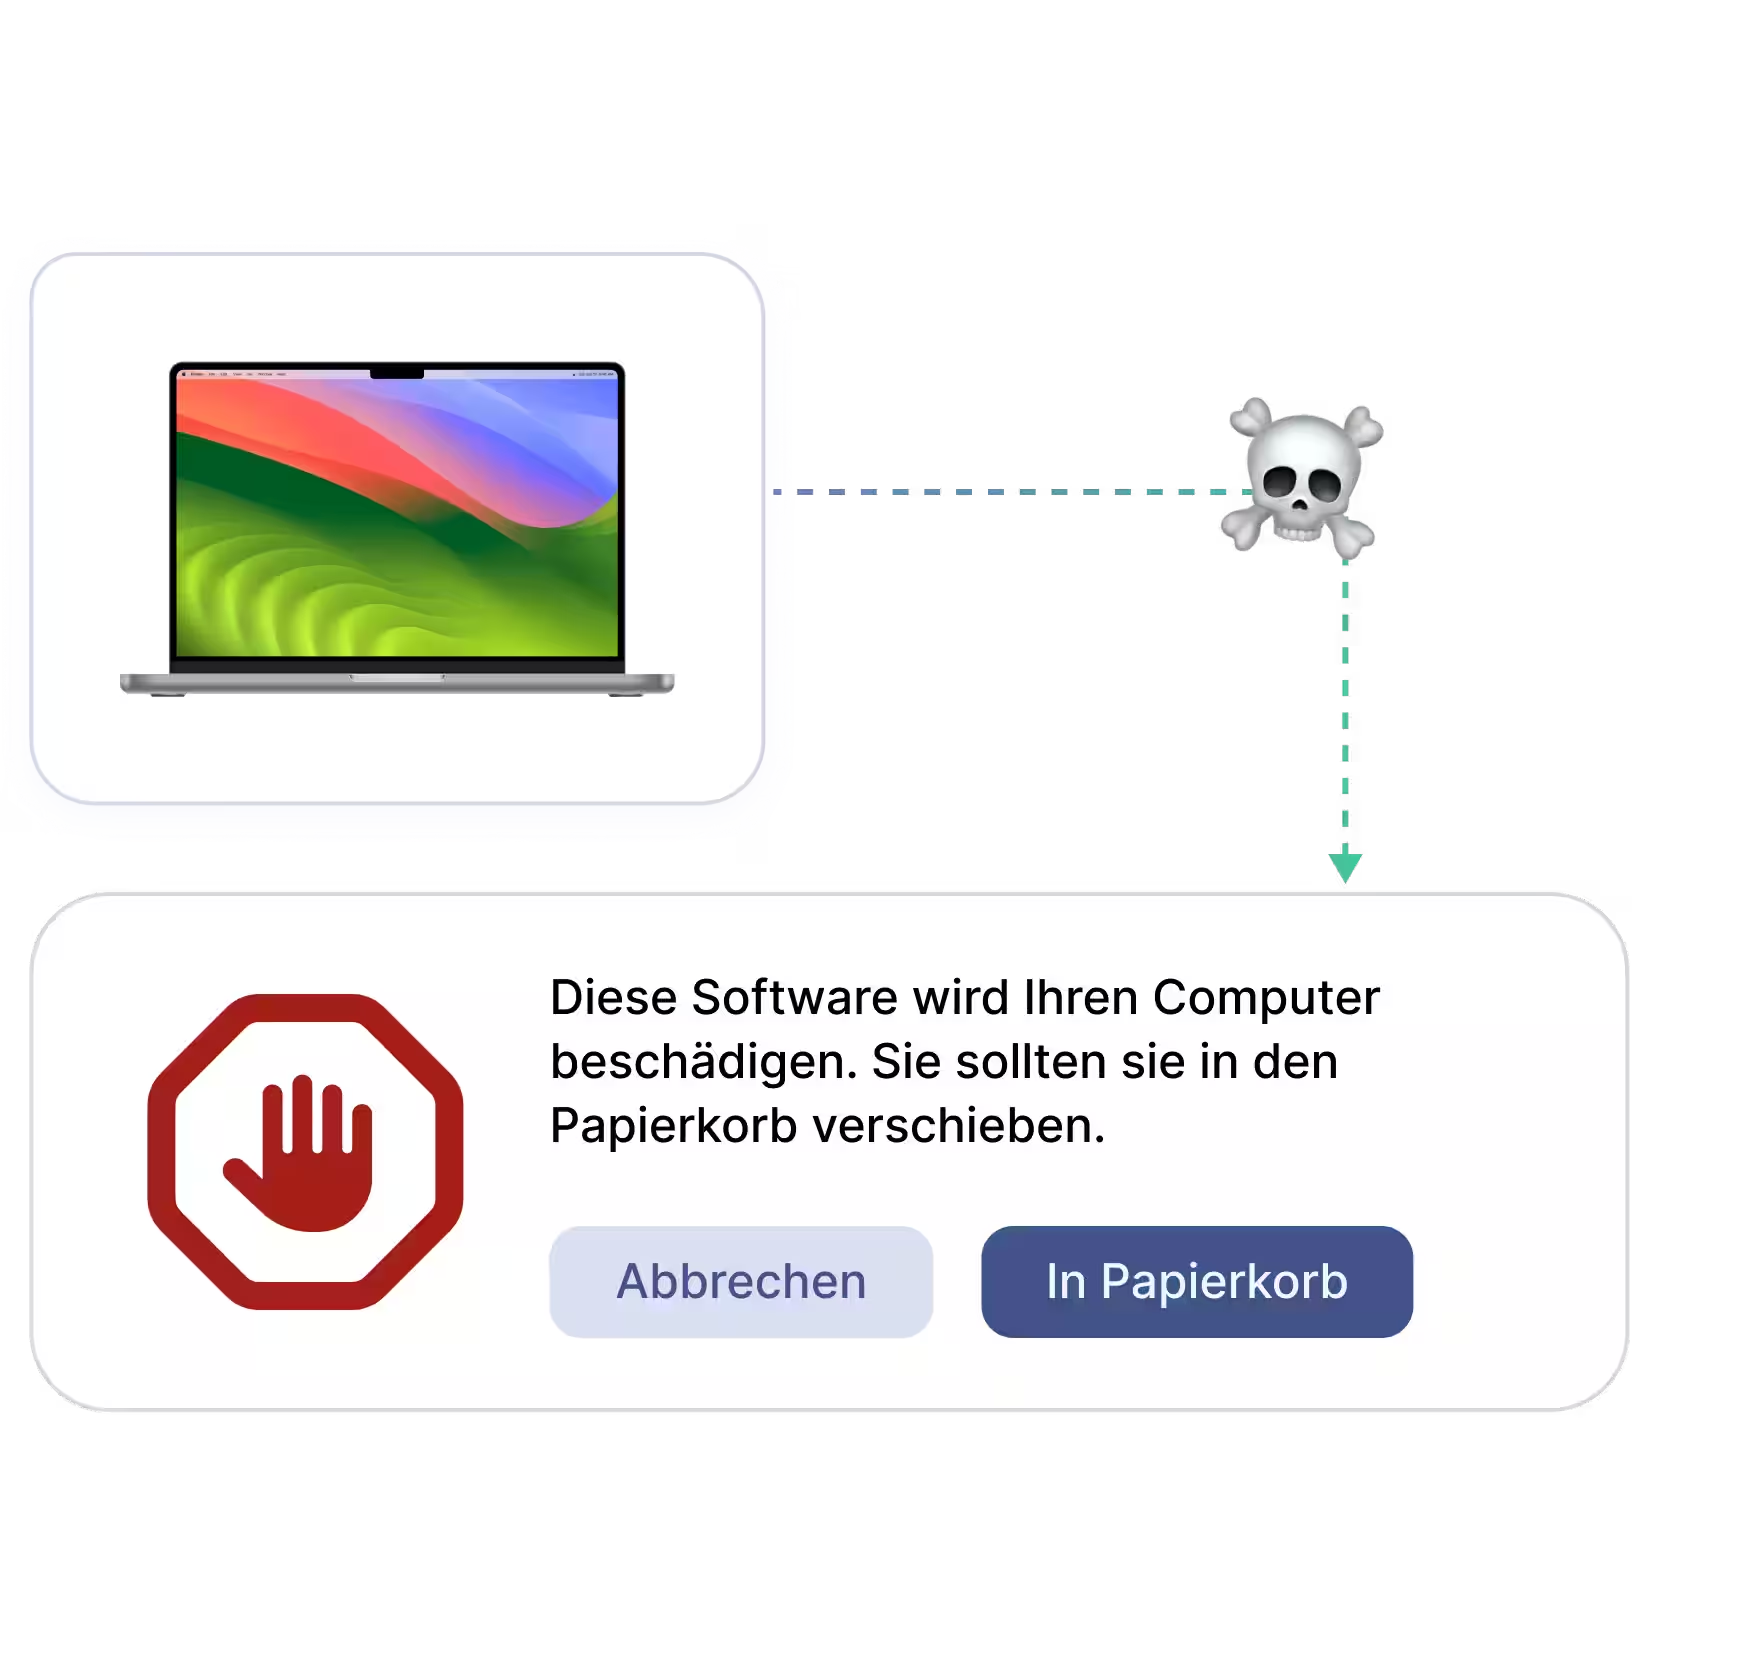
Phishing und Malware erkannt, bevor sie ankommen
Verdächtige Anhänge, gefährliche Links, ungewöhnliches Verhalten: Security+ mit SentinelOne stoppt Angriffe automatisch in Echtzeit. Basis-Schutz ist inklusive.
Bedrohungen erkannt und gestoppt, bevor es teuer wird.
Integrierte Cybersecurity für alle Geräte & Teams
Verwaltung von Administratorrechten
Ob Admin mit voller Kontrolle oder Teammitglied mit gezieltem Zugriff – du sagst uns, was gebraucht wird, wir setzen’s um.

Standardmäßig verschlüsselt
Alle Geräte werden automatisch verschlüsselt – sensible Daten bleiben geschützt.


Zertifikate für sichere Authentifizierung
Zertifikate werden automatisch aufs Gerät gespielt – kein Setup, kein Stress. Sicherer Zugriff ab Tag eins.


Moderne Unternehmen setzen auf deeploi


Bekannt aus






Noch Fragen? Wir helfen gerne.
Über durchgesetzte Sicherheitsrichtlinien, automatische Updates und Patches sowie Echtzeit-Endpoint-Schutz durch unsere SentinelOne-Integration, die Bedrohungen erkennt und stoppt, bevor Schaden entsteht. Der Endpoint-Schutz stoppt die schädlichen Payloads, auf die Phishing und Ransomware setzen, während automatische Verschlüsselung und kontrollierter Zugriff die häufigsten Einfallstore schließen.
Ihr könnt das betroffene Gerät jederzeit remote sperren oder alle Daten darauf löschen, um sensible Unternehmensdaten zu schützen – unabhängig davon, wo sich das Gerät befindet.
Alle Geräte erhalten automatische Sicherheitsupdates und Patches, ohne dass Mitarbeitende selbst aktiv werden müssen – das schließt eine der häufigsten Sicherheitslücken in KMU, veraltete Systeme.
Ja. Ihr definiert den Standard (Länge, Komplexität), deeploi sorgt automatisch dafür, dass euer gesamtes Team ihn einhält, ohne manuelle Kontrolle.
Ja. Alle Geräte werden automatisch verschlüsselt – über BitLocker (Windows) bzw. FileVault (Mac) mit sicherer Schlüsselaufbewahrung –, sodass sensible Daten auch bei Verlust oder Diebstahl geschützt bleiben. Die Verschlüsselung lässt sich zentral im Dashboard verwalten.
SentinelOne ist eine Engine für Echtzeitschutz vor Bedrohungen und Teil unseres Security+-Add-ons – eine optionale Erweiterung zusätzlich zum Basis-Schutz, der bereits in deeploi enthalten ist.
Cybersecurity schützt dich aktiv vor Angriffen – Bedrohungserkennung, Verschlüsselung, Zugriffskontrolle. Compliance sorgt dafür, dass du diese Maßnahmen auch nachweisen kannst, etwa für ISO 27001, DSGVO oder NIS2. Beide bauen auf denselben technischen Grundlagen auf, decken aber unterschiedliche Bedürfnisse ab. Mehr zu Compliance. Mehr zu Compliance